

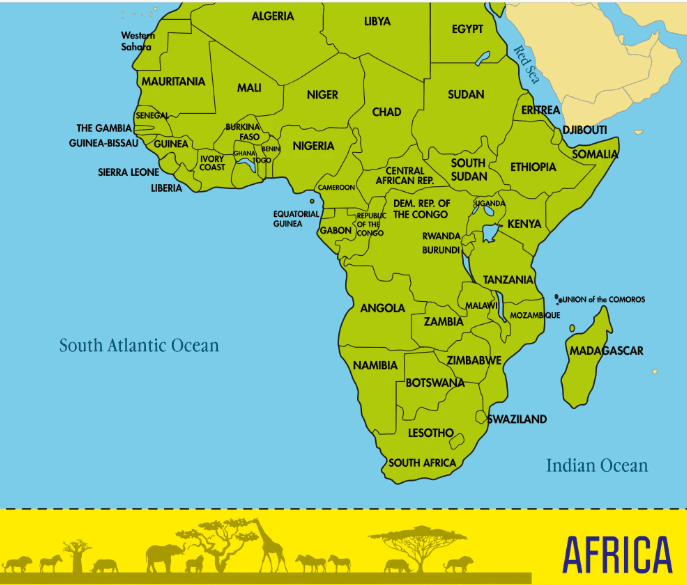
卡巴斯基研究人员在面向中东、土耳其和非洲(META)地区的网络安全周末(Cyber Security Weekend)活动上,公布了2026年上半年最具代表性的网络威胁,并就不断演变的攻击技术和地区网络安全风险提供了全新见解。
随着网络安全格局不断演变,网络威胁正变得日益多样化和复杂化。人工智能(AI)的快速普及,加上持续的地中海地缘政治和经济不稳定,正助长网络犯罪的增加以及网络攻击复杂性的提升。
根据卡巴斯基的遥测数据,在2026年上半年,利用网站、电子邮件和网络服务漏洞的网络威胁继续影响着META地区的数百万用户。
土耳其记录的受网络威胁影响的用户比例最高,达到22.8%,其次是肯尼亚(21.2%)和卡塔尔(19.3%)。相比之下,沙特阿拉伯、约旦和巴基斯坦记录的该地区遭网络攻击目标用户占比最低。在巴基斯坦,2026年上半年有12.2%的卡巴斯基用户的在线威胁被卡巴斯基解决方案拦截。
卡巴斯基专家报告称,威胁发起者正越来越多地将人工智能整合到其行动的不同阶段。大型语言模型已被用于生成网络钓鱼电子邮件、恶意代码以及支持性的运营内容。
人工智能也开始在恶意软件开发中发挥更大的作用。研究人员已经观察到,在与FunkSec集团相关的攻击活动中出现了人工智能辅助的恶意软件开发,该集团部署了具备数据窃取、加密和进程操控功能的基于Rust的恶意软件。同样,在2025年的RevengeHotels攻击活动中,威胁发起者使用大型语言模型生成了感染程序和下载程序代码的一部分。
卡巴斯基亚太及META地区全球研究与分析团队(GReAT)负责人谢尔盖·洛日金(Sergey Lozhkin)表示:“我们预计人工智能仍将是塑造2026年威胁格局的关键因素之一,因为我们已经看到它正在重塑攻击者的工作流程并加速他们的行动。通过降低开发和调整恶意工具所需的时间与成本,人工智能使威胁发起者能够更快地进行迭代并扩大攻击规模。防御者应做好准备,应对更快速的战术转变。”
除了网络犯罪分子对人工智能的使用不断增加外,卡巴斯基专家还指出了组织应密切关注的几大趋势。基于云的数据渗漏是一种攻击者越来越多地将窃取的数据通过合法的云和文件共享服务进行路由以融入正常流量的方法。一些黑客团伙不仅加密数据,还扰乱生产和业务流程,以通过针对运营的勒索软件施加更大的支付压力。一些AI智能体解决方案被授予了广泛甚至完全的系统访问权限。
如果遭到入侵,攻击者可能会修改系统提示词或智能体的配置,例如导致其在每次启动时下载有效载荷。随着AI智能体获得对企业系统更广泛的访问权限,攻击者开始利用被入侵的技能来操纵智能体行为、窃取敏感数据、执行未经授权的操作并建立持久访问。这产生了一个新的风险层面,即可信的AI工具可能会变成发动网络攻击的强大机制。
卡巴斯基表示,2026年上半年网络威胁格局变得更加复杂,其研究人员在中东、土耳其和非洲(META)地区的网络安全周末活动上公布了关于新兴攻击技术和区域网络安全风险的新发现。




回复 (0)